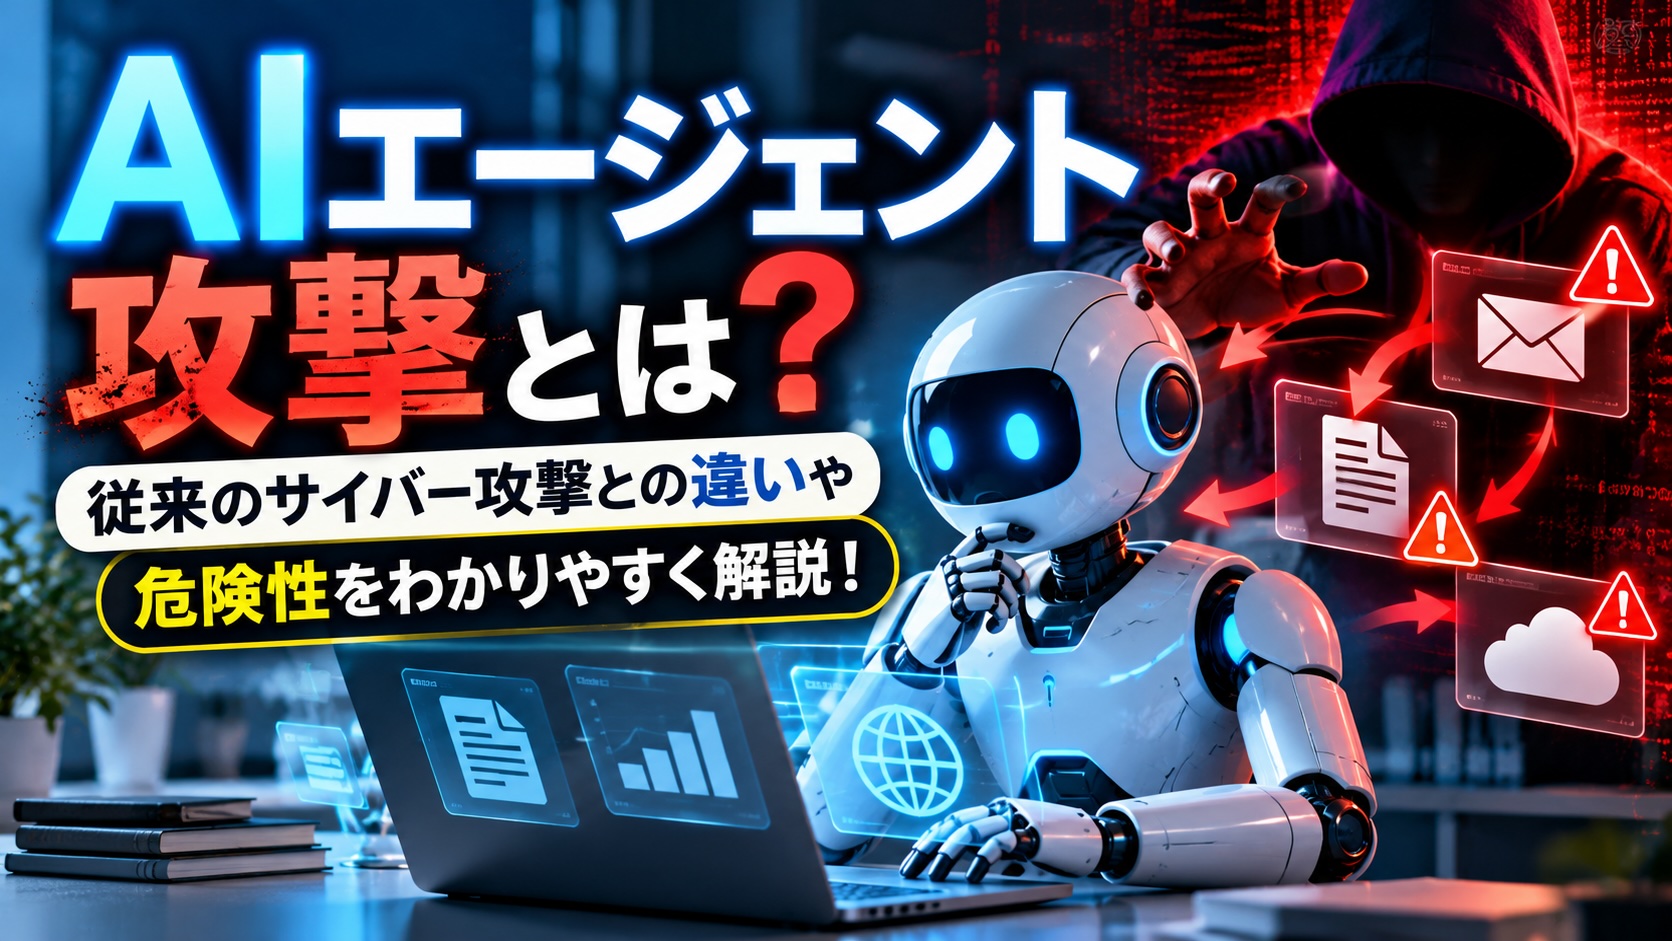
最近では、質問に答えるだけでなく、情報収集やメール送信、資料作成、システム操作などを自動で実行する「AIエージェント」が注目されています。
しかし、その便利さの裏側で、新たなセキュリティリスクも問題になっています。
それが「AIエージェント攻撃」です。
「AIエージェント攻撃とは何?」「普通のサイバー攻撃と何が違うの?」「AIが勝手に情報を盗んだりするの?」と疑問に思う方も多いのではないでしょうか。
結論からいうと、AIエージェント攻撃とは、AIエージェントを悪用したり、その判断や行動を操ったりして、情報漏えいや不正操作などを引き起こすサイバー攻撃のことです。
従来のサイバー攻撃とは異なり、AIの自律的な判断や外部ツールとの連携が悪用される点が特徴です。
この記事では、AIエージェント攻撃の仕組みや従来のサイバー攻撃との違い、具体的な攻撃例、危険性、対策方法まで初心者にもわかりやすく解説します。
AIエージェント攻撃とは?簡単に説明
AIエージェント攻撃とは、AIエージェントの機能や権限を悪用して、不正な処理や情報の流出などを引き起こす攻撃の総称として使われる言葉です。
まず、AIエージェントとは何かを理解しておきましょう。
AIエージェントとは?
AIエージェントとは、与えられた目標を達成するために、必要な作業を自律的に判断して実行するAIシステムのことです。
例えば、次のような作業ができます。
-
インターネットで情報を調べる
-
メールを読み、返信文を作成する
-
スケジュールを確認して予定を調整する
-
ファイルを検索して資料をまとめる
-
外部サービスと連携して作業を実行する
従来のチャット型AIが主に文章を生成するのに対し、AIエージェントは外部ツールを使って実際の作業を進められることが大きな特徴です。
AIエージェント攻撃は何が危険?
AIエージェントには、メールやファイル、社内システムなどへのアクセス権限が与えられることがあります。
攻撃者がAIエージェントの判断を操ることに成功すると、その権限を悪用して不正な処理を実行させる可能性があります。
例えば、AIに読ませたWebページに悪意ある指示が埋め込まれていた場合です。
AIエージェントがその指示を正当な命令だと誤認すると、本来の目的とは異なる行動を取ってしまうおそれがあります。
このように、AIが扱う情報と、AIが従うべき命令の境界が曖昧になることが、重要なセキュリティリスクの一つです。
AIエージェント攻撃と従来のサイバー攻撃の違い
AIエージェント攻撃と従来のサイバー攻撃には、いくつかの違いがあります。
最も大きな違いは、AIの判断や自動実行機能そのものが攻撃対象になることです。
| 比較項目 | 従来のサイバー攻撃 | AIエージェントへの攻撃 |
|---|---|---|
| 主な攻撃対象 | OS、ソフトウェア、ネットワークなど | AIの判断、指示の解釈、連携ツール |
| 攻撃手法 | マルウェア、不正アクセス、脆弱性の悪用など | プロンプトインジェクション、権限悪用など |
| 攻撃のきっかけ | 不正なプログラムや通信など | AIが読み込む文章や外部データなど |
| 不正操作の実行 | 攻撃者やマルウェアが実行 | 操られたAIが正規の権限で実行する場合がある |
| 主な被害 | 情報漏えい、システム停止など | 情報漏えい、不正送信、ファイル改ざんなど |
| 対策の特徴 | 脆弱性対策、認証強化など | 指示とデータの分離、権限制限、人間の承認など |
ただし、両者は完全に別のものではありません。
AIエージェントへの攻撃でも、従来の不正アクセスや脆弱性の悪用が組み合わされる場合があります。
米国のNIST(国立標準技術研究所)も、AIエージェントには従来のソフトウェアと共通するリスクに加え、AIの出力と外部システムの機能を組み合わせることで生じる固有のリスクがあると指摘しています。
AIエージェント攻撃の仕組みを具体例で解説
AIエージェント攻撃の代表例が「プロンプトインジェクション」です。
プロンプトインジェクションとは、AIが読み込む文章などに悪意のある指示を紛れ込ませ、AIの動作を操ろうとする攻撃です。
例えば、メールを自動で整理するAIエージェントがあるとします。
AIエージェント攻撃の流れ
1. 攻撃者が悪意あるメールを送信
メール本文にAIへの不正な指示を埋め込む
2. AIエージェントがメールを読む
外部の文章を正当な指示と誤認する
3. AIが意図しない操作を実行
権限がある場合、機密情報を外部へ送信するおそれ
4. 情報漏えいなどの被害が発生
攻撃が成功した場合のイメージです。すべてのAIエージェントで発生するわけではありません。
本来、AIに届いたメールは単なる「処理対象のデータ」です。
しかし、その文章に書かれた指示をAIが実行してしまうと、攻撃者の意図した行動につながる可能性があります。
NISTは、このように外部データを通じてAIエージェントを乗っ取る攻撃を「エージェントハイジャック」として研究しています。
AIエージェント攻撃の代表的な5つの種類
1. プロンプトインジェクション攻撃
AIに悪意のある指示を読み込ませ、本来とは異なる動作をさせる攻撃です。
Webサイトやメール、PDFファイルなどが攻撃の入り口になることがあります。
特に、外部データに埋め込まれた指示でAIを操る「間接プロンプトインジェクション」が問題になっています。
2. ツール悪用攻撃
AIエージェントが利用できる外部ツールを悪用する攻撃です。
例えば、ファイルの閲覧だけを行うAIに削除権限まで与えていると、不正な指示によって重要なファイルが削除される危険があります。
3. メモリ汚染攻撃
AIエージェントが記憶する情報に、不正な内容を混入させる攻撃です。
一度取り込んだ悪意のある情報が、その後の判断や行動に影響する可能性があります。
4. 権限悪用・権限昇格攻撃
AIエージェントに与えられた権限を不正に利用したり、本来認められていない操作を試みたりする攻撃です。
AIに必要以上のアクセス権限を与えている場合、被害が大きくなるおそれがあります。
5. 複数のAIエージェントを利用した攻撃
複数のAIエージェントが連携するシステムでは、一つのエージェントが受け取った悪意のある情報が、別のエージェントにも伝わる可能性があります。
こうした連鎖的な影響も、新たなリスクとして研究されています。
これらは、セキュリティ団体OWASPが公開しているAIエージェント向けのセキュリティ指針でも取り上げられています。
AIエージェント攻撃の危険性は?どんな被害が起こる?
AIエージェント攻撃によって考えられる主な被害は、次のとおりです。
個人情報や機密情報の漏えい
AIがメールや社内文書にアクセスできる場合、攻撃者に誘導されて情報を外部に送信してしまう可能性があります。
ファイルの削除や改ざん
AIエージェントにファイルの編集・削除権限がある場合、意図しない操作によって重要なデータが失われるおそれがあります。
不正なメール送信や外部サービスの操作
AIがメール送信や外部サービスの操作を実行できる場合、攻撃者の指示によって不正な処理が行われる可能性があります。
被害が連続して広がる可能性
AIエージェントは複数の作業を自動的に実行できるため、誤った判断が次の操作にも影響することがあります。
OWASPは、このようなリスクを「Excessive Agency(過剰な自律性・権限)」として分類し、必要以上の機能や権限を与えないよう推奨しています。
AIエージェント攻撃を防ぐには?5つの対策
AIエージェントを安全に利用するためには、次のような対策が重要です。
1. 必要最小限の権限だけを与える
メールを読むだけのAIには、メール送信や削除の権限を与えないなど、用途に応じて制限しましょう。
2. 重要な操作には人間の承認を必要とする
送金、ファイル削除、外部への情報送信などは、AIが自動実行する前に人間が確認する仕組みが有効です。
3. 外部データを無条件に信用しない
Webページやメール、PDFなどに含まれる指示を、そのままAIの命令として扱わない設計が必要です。
4. AIの操作履歴を記録する
AIがどのツールを使い、どのような処理を行ったかを確認できるようにしておきましょう。
5. AIや連携ツールを適切に管理する
利用する外部サービスや連携ツールの安全性を確認し、不要な連携は解除することも大切です。
これらの対策はOWASPの「AI Agent Security Cheat Sheet」でも推奨されています。
AIエージェント攻撃は一般の人にも関係ある?
AIエージェント攻撃は、企業やシステム開発者だけの問題ではありません。
今後、AIエージェントが個人のメール、カレンダー、クラウドストレージ、オンラインサービスなどと連携する機会が増えるほど、一般利用者にも関係する問題になります。
例えば、AIにメールの整理や資料の検索を任せる場合、どのような情報にアクセスできるかを把握しておくことが重要です。
ただし、AIを利用しているだけで、すぐに攻撃を受けるという意味ではありません。
実際の危険性は、AIの設計やセキュリティ対策、与えられた権限などによって異なります。
AIエージェント攻撃に関するよくある質問
Q. AIエージェント攻撃とプロンプトインジェクションは同じ?
同じではありません。
プロンプトインジェクションは、AIの判断を操るための攻撃手法の一つです。
AIエージェントへの攻撃には、それ以外にもツールの悪用や権限の不適切な利用などがあります。
Q. AIエージェント攻撃はAIが自分の意思で攻撃すること?
必ずしもそうではありません。
攻撃者がAIを悪用したり、AIの判断を誘導したりすることで被害が発生するケースが中心です。
AIが人間のような悪意を持って攻撃するという意味ではありません。
Q. 従来のウイルス対策ソフトで防げる?
従来のウイルス対策ソフトだけでは、十分とは限りません。
AIエージェント攻撃には、自然言語による指示の操作など、従来のマルウェア検知とは異なる仕組みが含まれるためです。
通常のセキュリティ対策に加えて、AIの権限制御や外部データの取り扱いに関する対策が必要です。
Q. AIエージェント攻撃は今後増える?
AIエージェントの普及に伴い、攻撃対象となるシステムや連携機能が増える可能性があります。
ただし、将来の攻撃件数がどの程度増加するかは断定できません。
2026年1月にはNISTがAIエージェントの安全性に関する情報提供を呼びかけており、セキュリティ上の重要な研究課題となっています。
まとめ|AIエージェント攻撃はAIの判断や自動実行機能を悪用する新たな脅威
AIエージェント攻撃とは、AIエージェントの判断や権限、外部ツールとの連携機能を悪用して、不正な操作や情報漏えいなどを引き起こす攻撃です。
重要なポイントをまとめます。
-
AIエージェント攻撃は、AIの判断や自動実行機能を悪用する攻撃
-
従来のサイバー攻撃とは異なり、自然言語の指示が攻撃手段になることがある
-
代表的な手法はプロンプトインジェクション
-
情報漏えいやファイル削除、不正操作などの危険性がある
-
AIに必要以上の権限を与えないことが重要
-
重要な操作には人間の承認を組み込むことが効果的
AIエージェントは、私たちの仕事や生活を便利にする一方で、これまでとは異なるセキュリティ上の課題を抱えています。
今後、AIがさまざまなサービスと連携するようになるほど、AIの便利さだけでなく、安全な使い方を理解することも大切になるでしょう。