しかし、こうしたニュースを見て、疑問に思ったことはないでしょうか。
「ハッカー集団とランサムウェア集団は何が違うの?」
「どちらも企業にサイバー攻撃をする犯罪グループなの?」
「ランサムウェア集団はなぜ身代金を要求するの?」
実は、ハッカー集団とランサムウェア集団は、似ているようで意味が異なります。
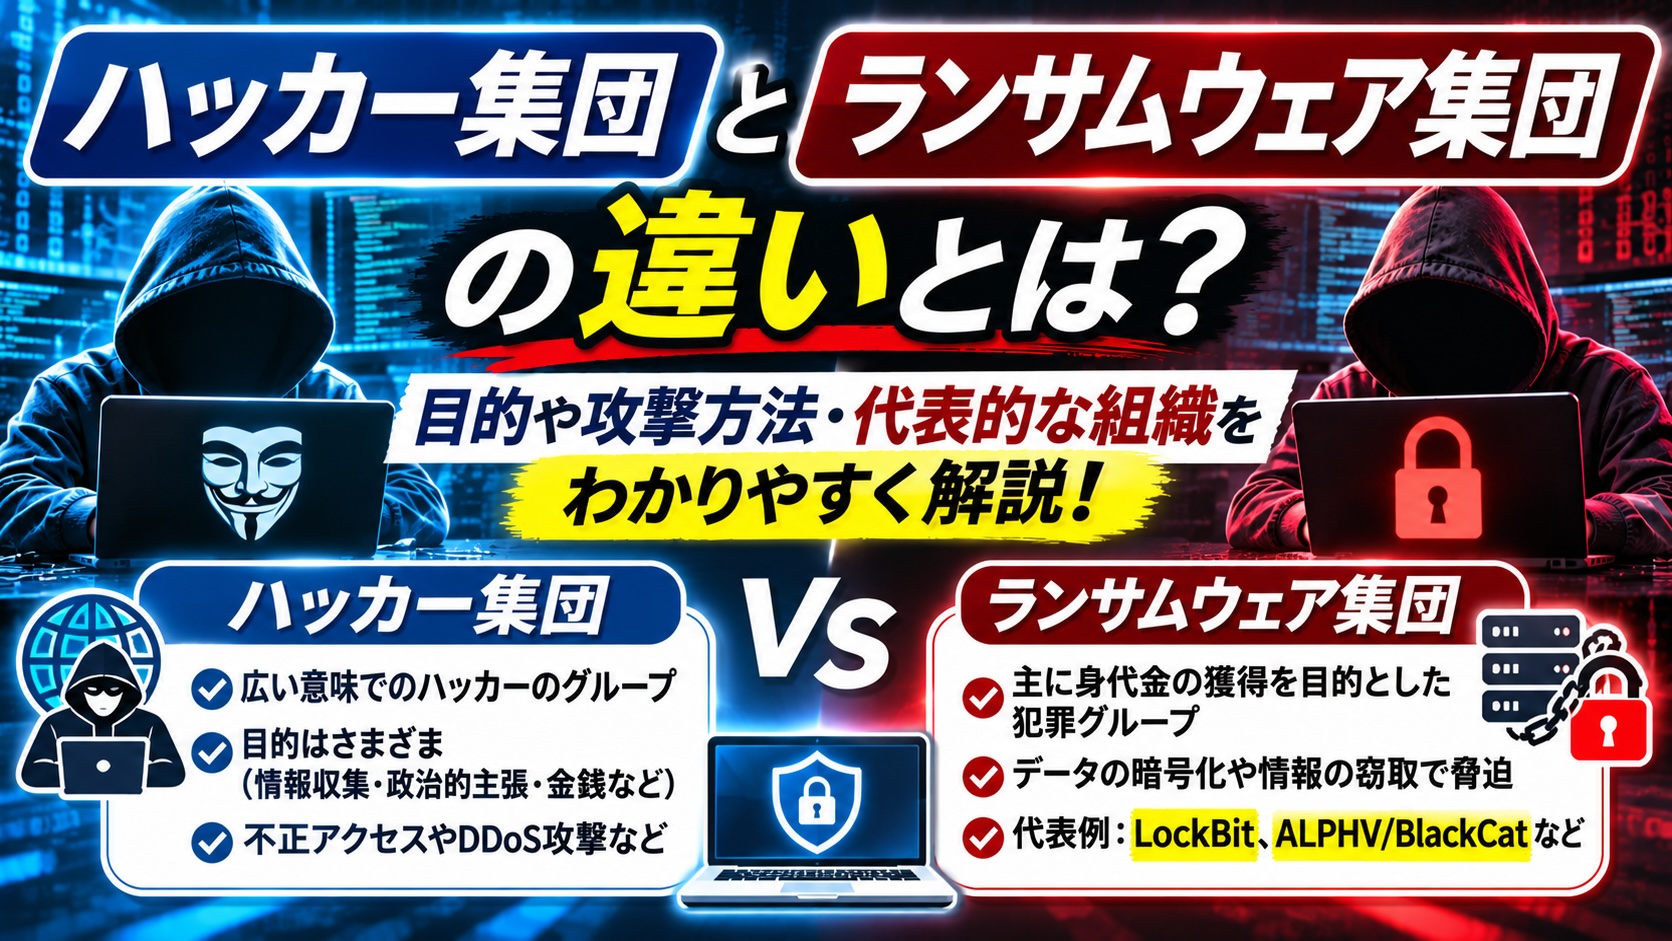
ハッカー集団はコンピューター技術を使って活動するグループの総称で、ランサムウェア集団は主に身代金を目的としたサイバー恐喝を行う犯罪グループです。
つまり、ランサムウェア集団は、悪意あるハッカー集団の一種と考えることができます。
この記事では、ハッカー集団とランサムウェア集団の違いを比較表で整理し、それぞれの目的や攻撃方法、代表的な組織、企業が狙われる理由、被害を防ぐ対策まで初心者にもわかりやすく解説します。
ハッカー集団とランサムウェア集団の違いを比較表で解説
まずは、両者の違いを一覧表で確認してみましょう。
| 比較項目 | ハッカー集団 | ランサムウェア集団 |
|---|---|---|
| 意味 | ハッキング技術を持つ人々の集団 | ランサムウェアなどを使って金銭を要求する犯罪集団 |
| 主な目的 | 情報収集、政治的主張、金銭、セキュリティ研究など | 主に金銭の獲得 |
| 攻撃方法 | 不正アクセス、情報窃取、DDoS攻撃など | データ暗号化、情報窃取、脅迫など |
| 金銭要求 | 必ずしも行わない | 主要な目的となる |
| 活動対象 | 企業、政府機関、個人など | 企業、医療機関、自治体など |
| 組織形態 | 少人数から大規模組織まで | 分業型の犯罪ネットワークもある |
| 違法性 | 活動内容によって異なる | 恐喝や不正アクセスなどの犯罪行為が中心 |
| 代表例 | Anonymousなど | LockBit、ALPHV/BlackCatなど |
最大の違いは、活動目的です。
ハッカー集団には、政治的な主張を目的とするグループや、情報収集を目的とするグループなど、さまざまな種類があります。
一方、ランサムウェア集団は、企業などのデータを暗号化したり、盗み出した情報を公開すると脅したりして、金銭を要求することを主な目的としています。
ハッカー集団とは?どんな活動をしているの?
ハッカー集団とは、コンピューターやネットワークに関する技術を持つ人々が集まったグループを指します。
ただし、ハッカーという言葉自体は、必ずしも犯罪者を意味するものではありません。
企業のシステムを守るために活動する専門家集団も、広い意味ではハッカー集団に含まれます。
一方、ニュースで「ハッカー集団」と報道される場合には、不正アクセスや情報窃取などを行うグループを指すことが多くなっています。
ハッカー集団の主な活動目的
ハッカー集団の活動目的は、大きく分けると次のようなものがあります。
-
金銭目的: 個人情報の窃取や詐欺などによって利益を得る
-
政治的目的: 政治的な主張や抗議活動の一環としてサイバー攻撃を行う
-
情報収集目的: 政府機関や企業の機密情報を狙う
-
妨害目的: Webサイトやシステムを停止させる
-
防御目的: 許可を得てセキュリティ上の弱点を調査する
このように、ハッカー集団という言葉だけでは、何を目的として活動しているのかは判断できません。
ハッカー集団の代表例
Anonymous(アノニマス)
匿名の参加者による分散型の活動で知られる集団です。政治的・社会的な主張に関連したサイバー攻撃が報じられてきました。単一の指揮系統を持つ組織とは限りません。
APT28(Fancy Bear)
政府機関や企業などを標的とするサイバー諜報活動で知られるグループです。欧米の政府機関などからロシアの軍情報機関との関係が指摘されています。
同じハッカー集団でも、政治的な主張を行う集団と、情報収集を目的とする集団では活動内容が大きく異なります。
ランサムウェア集団とは?身代金を要求する犯罪グループ
ランサムウェア集団とは、ランサムウェアを利用した攻撃やデータの窃取などによって、企業や組織から金銭を脅し取ろうとする犯罪グループです。
ランサムウェアとは、英語の「Ransom(身代金)」と「Software(ソフトウェア)」を組み合わせた言葉です。
感染したコンピューターのデータを暗号化するなどして、元に戻すことと引き換えに金銭を要求する不正なプログラムを指します。
ランサムウェア集団の主な攻撃の流れ
1. 企業などのシステムが侵害される
不正アクセスなどによって攻撃者が侵入
2. データの暗号化や窃取が行われる
業務停止や情報流出につながる
3. 身代金を要求する
復旧や情報の非公開を条件に金銭を要求
4. 企業に被害が発生する
業務停止、復旧費用、信用低下など
これは典型的な攻撃の一例であり、すべての事件が同じ流れで進むわけではありません。
近年では、データを暗号化せず、盗み出した情報の公開をちらつかせて金銭を要求するケースもあります。
二重恐喝とは?
ランサムウェア集団の攻撃でよく使われる言葉が「二重恐喝」です。
これは、データを暗号化するだけでなく、盗み出した情報を公開すると脅して金銭を要求する手口です。
例えば、企業がバックアップからデータを復旧できたとしても、盗まれた情報の公開を防ぐために追加の対応が必要になる場合があります。
そのため、バックアップだけでランサムウェア被害のすべてを防げるわけではありません。
有名なランサムウェア集団にはどんな組織がある?
ランサムウェア集団には、世界的に知られる組織がいくつかあります。
LockBit(ロックビット)
世界各地の企業や組織を標的としてきたランサムウェア犯罪ネットワークです。2024年には国際共同捜査「Operation Cronos」によってインフラの一部が押収されました。ただし、摘発後も関連する活動への警戒が必要とされています。
ALPHV / BlackCat(ブラックキャット)
ランサムウェアを使った恐喝活動で知られるグループです。2023年には米国司法省が関連インフラへの対処を発表しました。
Conti(コンティ)
企業や公共機関などへの攻撃で知られたランサムウェアグループです。2022年頃に従来の組織としての活動が縮小・分散したと報告されています。
これらは過去の活動が確認されている代表例であり、現在も同じ組織形態で活動しているとは限りません。
ランサムウェア集団は、名称を変更したり、別のグループへ分裂したりすることもあります。
ランサムウェア集団はなぜ企業を狙うの?
ランサムウェア集団が企業を標的にする理由の一つは、業務停止による影響が大きいためです。
例えば、病院のシステムが停止すれば、診療業務に支障が出る可能性があります。
また、物流会社のシステムが停止すると、商品の配送に影響する場合があります。
このように、業務の継続が重要な組織ほど、復旧を急ぐ必要が生じます。
犯罪グループは、こうした事情につけ込んで金銭を要求することがあります。
ただし、攻撃者の要求に応じて身代金を支払っても、データが確実に復旧する保証はありません。
盗まれた情報が削除される保証もないため、慎重な対応が必要です。
ランサムウェア集団はハッカー集団の一種なの?
結論からいうと、ランサムウェア集団は悪意あるハッカー集団の一種と考えられます。
ただし、すべてのハッカー集団がランサムウェアを使うわけではありません。
例えば、政治的な主張を目的としてWebサイトを攻撃する集団と、企業から身代金を要求するランサムウェア集団では、活動目的が異なります。
ランサムウェア集団はなぜ捕まらないの?
ランサムウェア集団が捕まりにくい理由には、次のような事情があります。
-
犯人が海外にいる場合がある
-
通信経路が複雑で、実行者の特定に時間がかかる
-
複数の人物が役割を分担している
-
犯人の特定と実際の逮捕には別の手続きが必要
-
国際的な捜査協力が必要になる場合がある
ただし、ランサムウェア集団が絶対に捕まらないわけではありません。
実際に、LockBitに対する国際共同捜査など、各国の捜査機関が協力して犯罪インフラを摘発した事例もあります。
重要なのは、犯人を特定できることと、身柄を確保できることは別の問題だという点です。
日本でもランサムウェア被害は増えている?
警察庁の公表資料によると、日本国内でもランサムウェア被害は深刻な問題となっています。
2025年に警察へ報告されたランサムウェア被害は226件でした。
日本国内のランサムウェア被害報告件数
警察庁の公表資料に基づく、2023〜2025年のランサムウェア被害報告件数。

出典:警察庁「サイバー空間をめぐる脅威の情勢等について」。
数値は警察への報告件数であり、国内の全被害を網羅するものではありません。
2023年の197件から2025年の226件へと増加しており、引き続き警戒が必要です。
ランサムウェア被害を防ぐには?企業や個人ができる対策
ランサムウェア被害を防ぐためには、日頃からセキュリティ対策を行うことが重要です。
1. OSやソフトウェアを最新の状態にする
古いソフトウェアには、セキュリティ上の弱点が残っている場合があります。
更新プログラムを適用し、既知の脆弱性を放置しないことが大切です。
2. 多要素認証を利用する
パスワードだけでなく、追加の認証方法を組み合わせることで、不正ログインのリスクを減らせます。
特に企業の管理者アカウントやリモートアクセスでは重要です。
3. バックアップを保存する
重要なデータは定期的にバックアップを取りましょう。
バックアップは、通常のシステムから切り離した場所にも保管することが望まれます。
ただし、情報窃取による恐喝への対策も別途必要です。
4. 不審なメールやリンクを開かない
不審なメールの添付ファイルやリンクは、マルウェア感染の原因になる場合があります。
送信元や内容を確認し、不自然なものには注意しましょう。
5. 被害を受けたら専門機関に相談する
ランサムウェア被害が疑われる場合は、企業の情報システム担当者や専門家、警察などへ速やかに相談することが大切です。
身代金を支払っても復旧が保証されるわけではないため、安易に要求へ応じないようにしましょう。
ハッカー集団とランサムウェア集団に関するよくある質問
Q. ハッカー集団とランサムウェア集団は同じもの?
完全に同じではありません。
ハッカー集団はコンピューター技術を持つ人々の集団を広く指す言葉です。
ランサムウェア集団は、その中でも主に金銭目的のサイバー恐喝を行う犯罪グループを指します。
Q. ランサムウェア集団は必ずデータを暗号化するの?
いいえ。
近年では、データを盗み出し、公開すると脅して金銭を要求するケースもあります。
Q. ランサムウェア集団はどこの国に多いの?
さまざまな国や地域に関係者が存在するとされています。
ただし、攻撃に使われたサーバーの所在地と、実際の犯人の所在地は必ずしも一致しません。
そのため、特定の国だけが活動拠点だと断定することはできません。
Q. ランサムウェア集団に身代金を払えばデータは戻る?
必ず戻るとは限りません。
金銭を支払っても、データが復旧しなかったり、盗まれた情報が公開されたりする可能性があります。
Q. 個人のパソコンもランサムウェア集団に狙われる?
はい。個人のパソコンもランサムウェアの被害を受ける可能性があります。
ただし、大規模なランサムウェア犯罪グループは、金銭的な利益を狙って企業や組織を標的にすることも多くあります。
まとめ|ハッカー集団とランサムウェア集団の違いは活動目的!
ハッカー集団とランサムウェア集団の違いについて解説しました。
最後に、重要なポイントをまとめます。
-
ハッカー集団はコンピューター技術を持つ人々の集団を広く指す
-
ランサムウェア集団は主に金銭目的のサイバー恐喝を行う犯罪グループ
-
ハッカー集団の目的は政治的主張、情報収集、金銭などさまざま
-
ランサムウェア集団はデータの暗号化や窃取によって身代金を要求する
-
ランサムウェア集団は悪意あるハッカー集団の一種と考えられる
-
海外を拠点とする犯罪グループには国際共同捜査が必要になる場合がある
-
企業や個人は日頃からセキュリティ対策を行うことが重要
ハッカー集団は幅広い活動を行うグループ、ランサムウェア集団は主に身代金を要求する犯罪グループと覚えると、違いを理解しやすいでしょう。
サイバー攻撃のニュースを見る際には、どのような集団が、何を目的として活動しているのかを確認することが大切です。